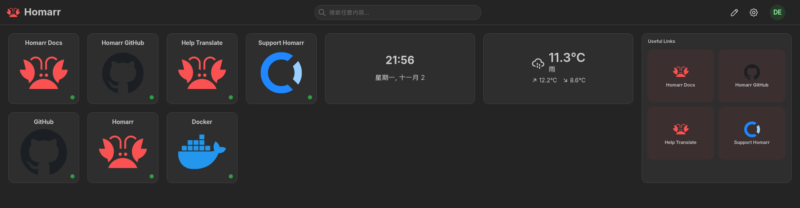

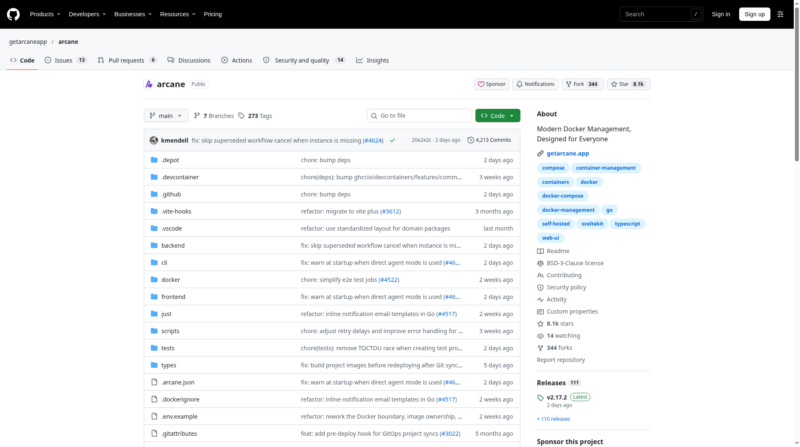
下面几张图来自本地实机:首次初始化、中文演示板,以及 GitHub 仓库页(约 5.3k Star,协议 Apache-2.0)。
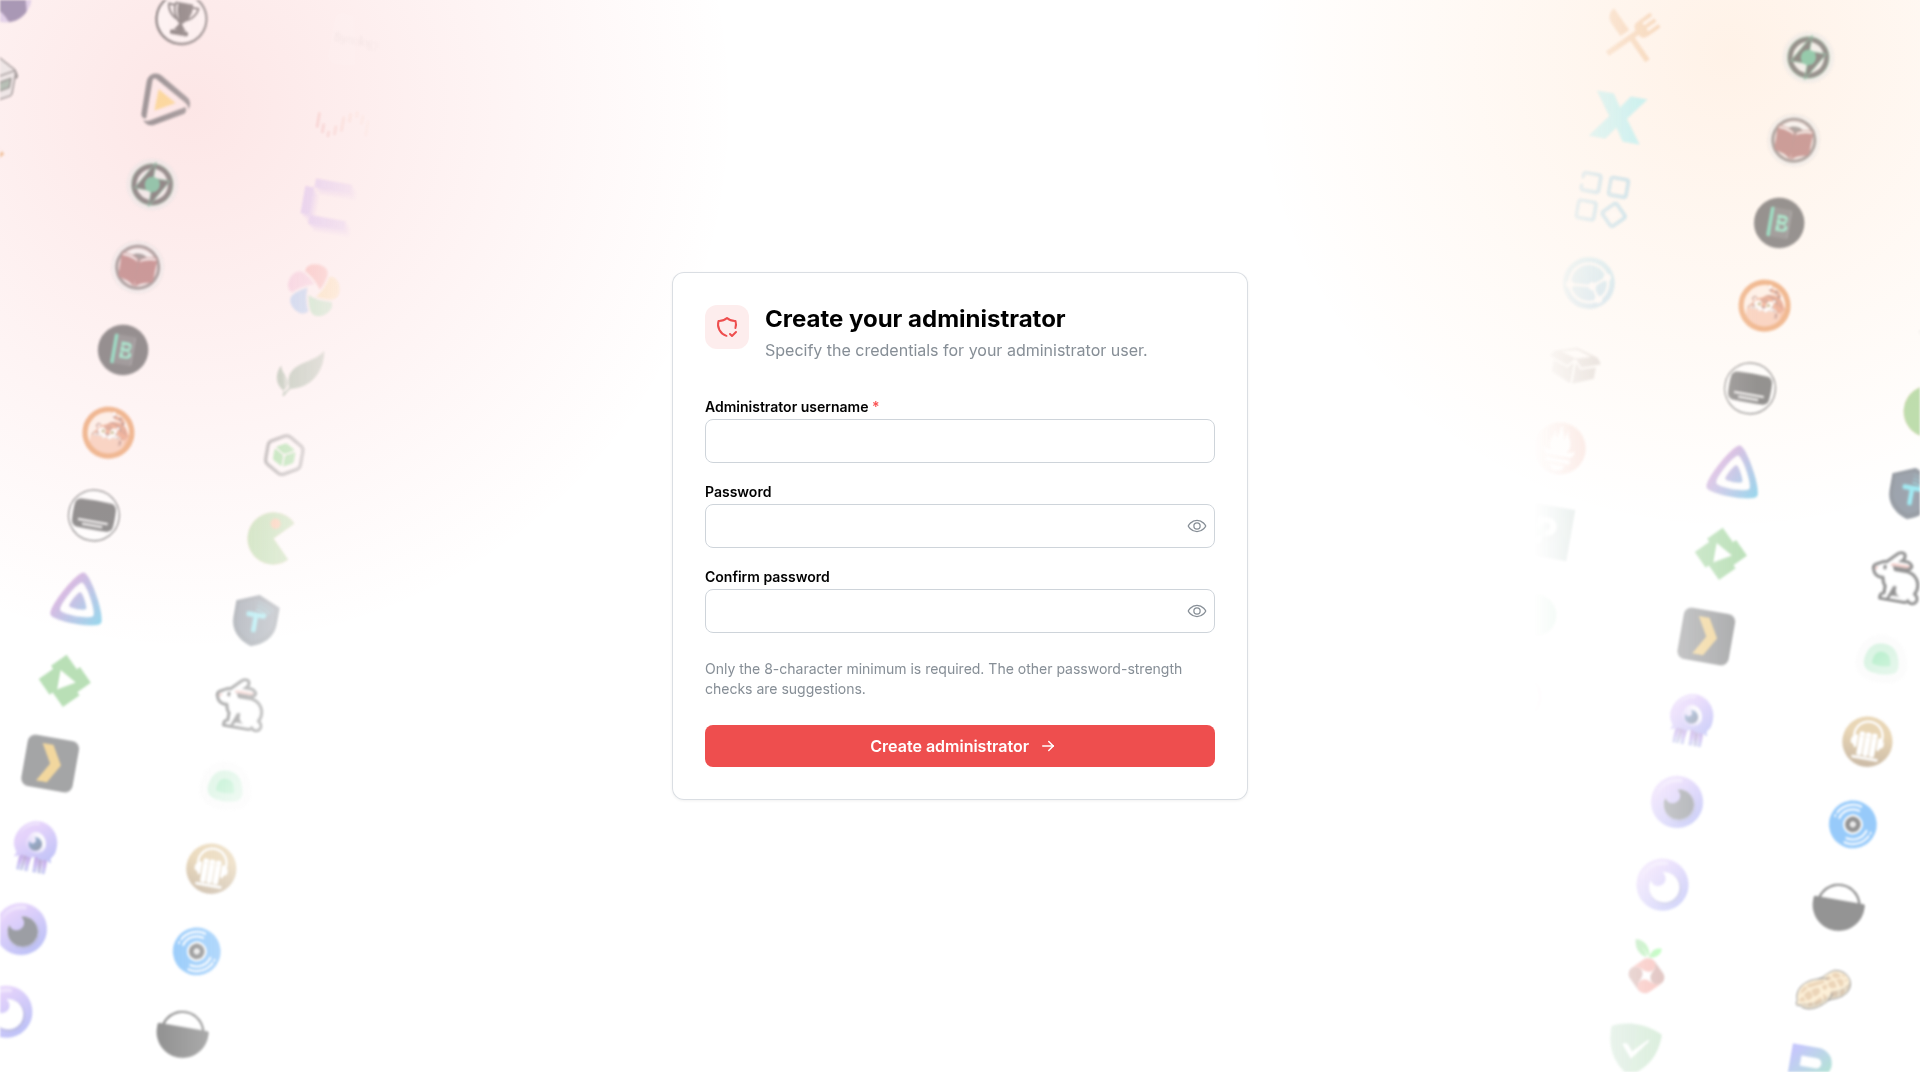
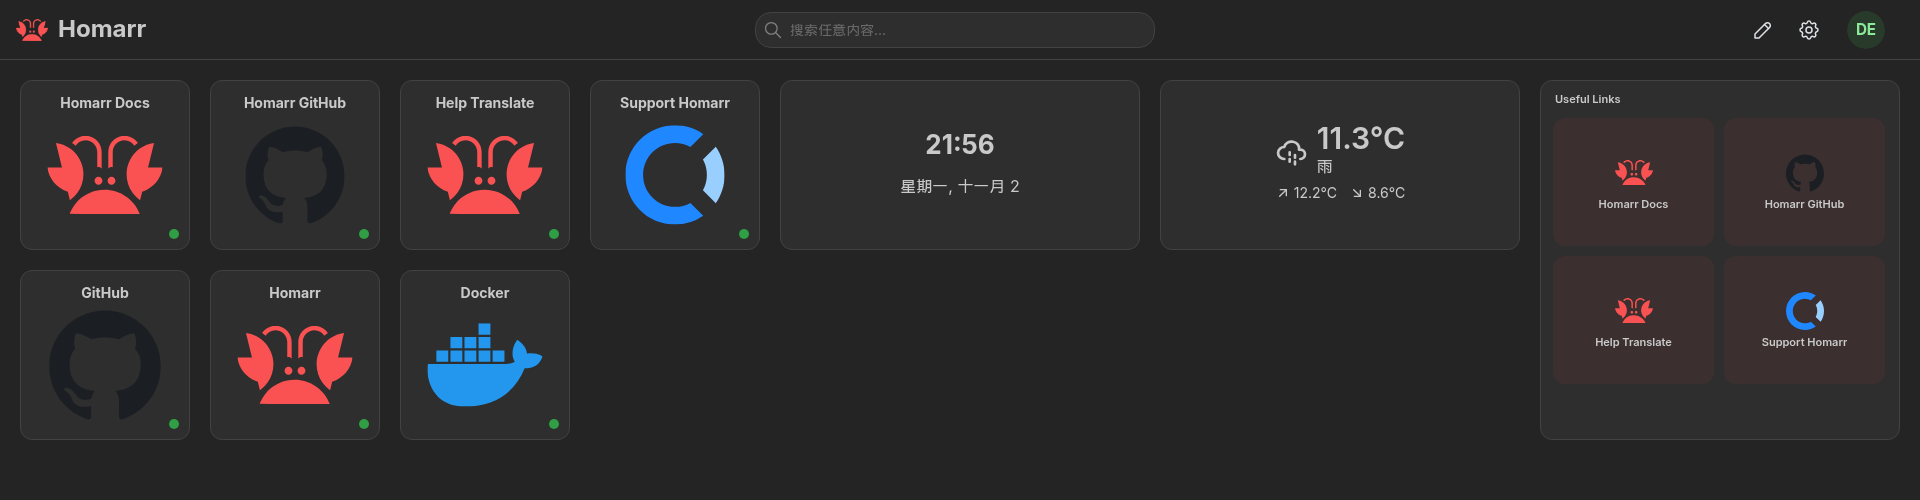
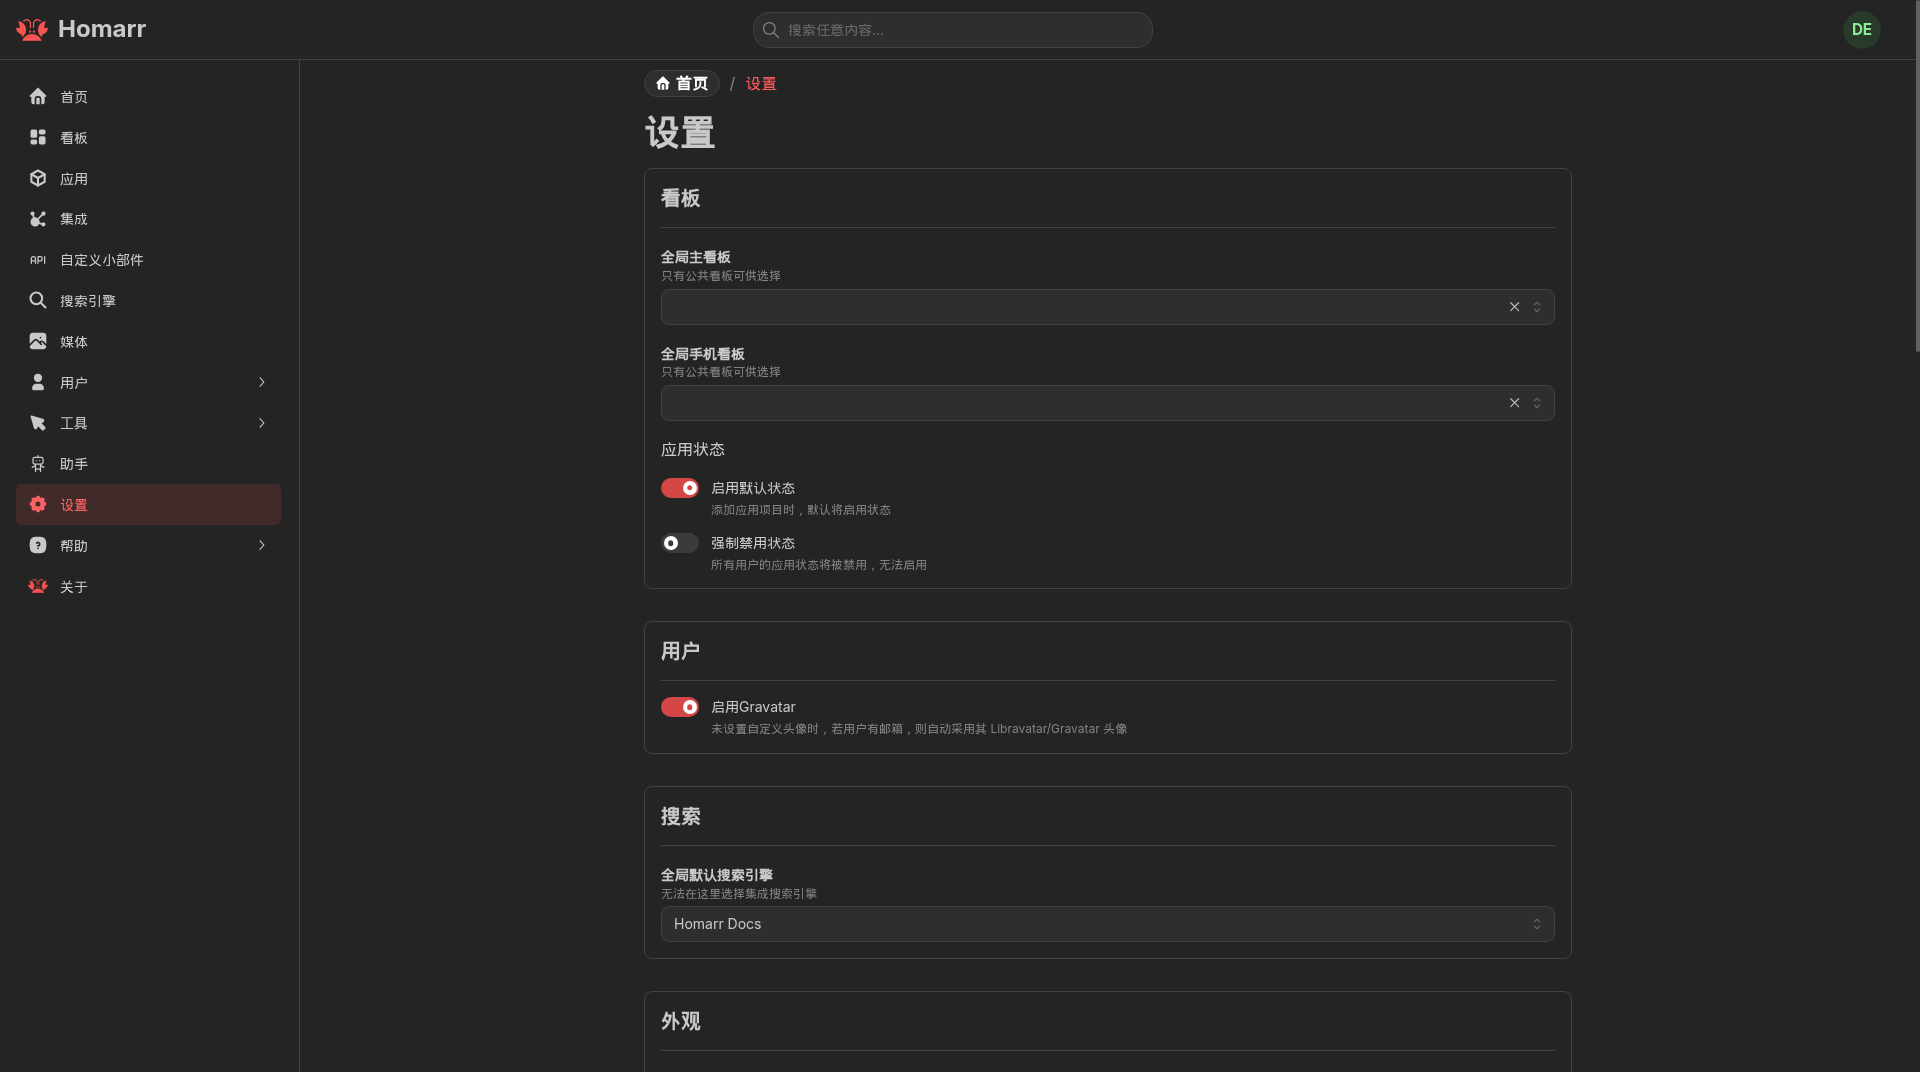
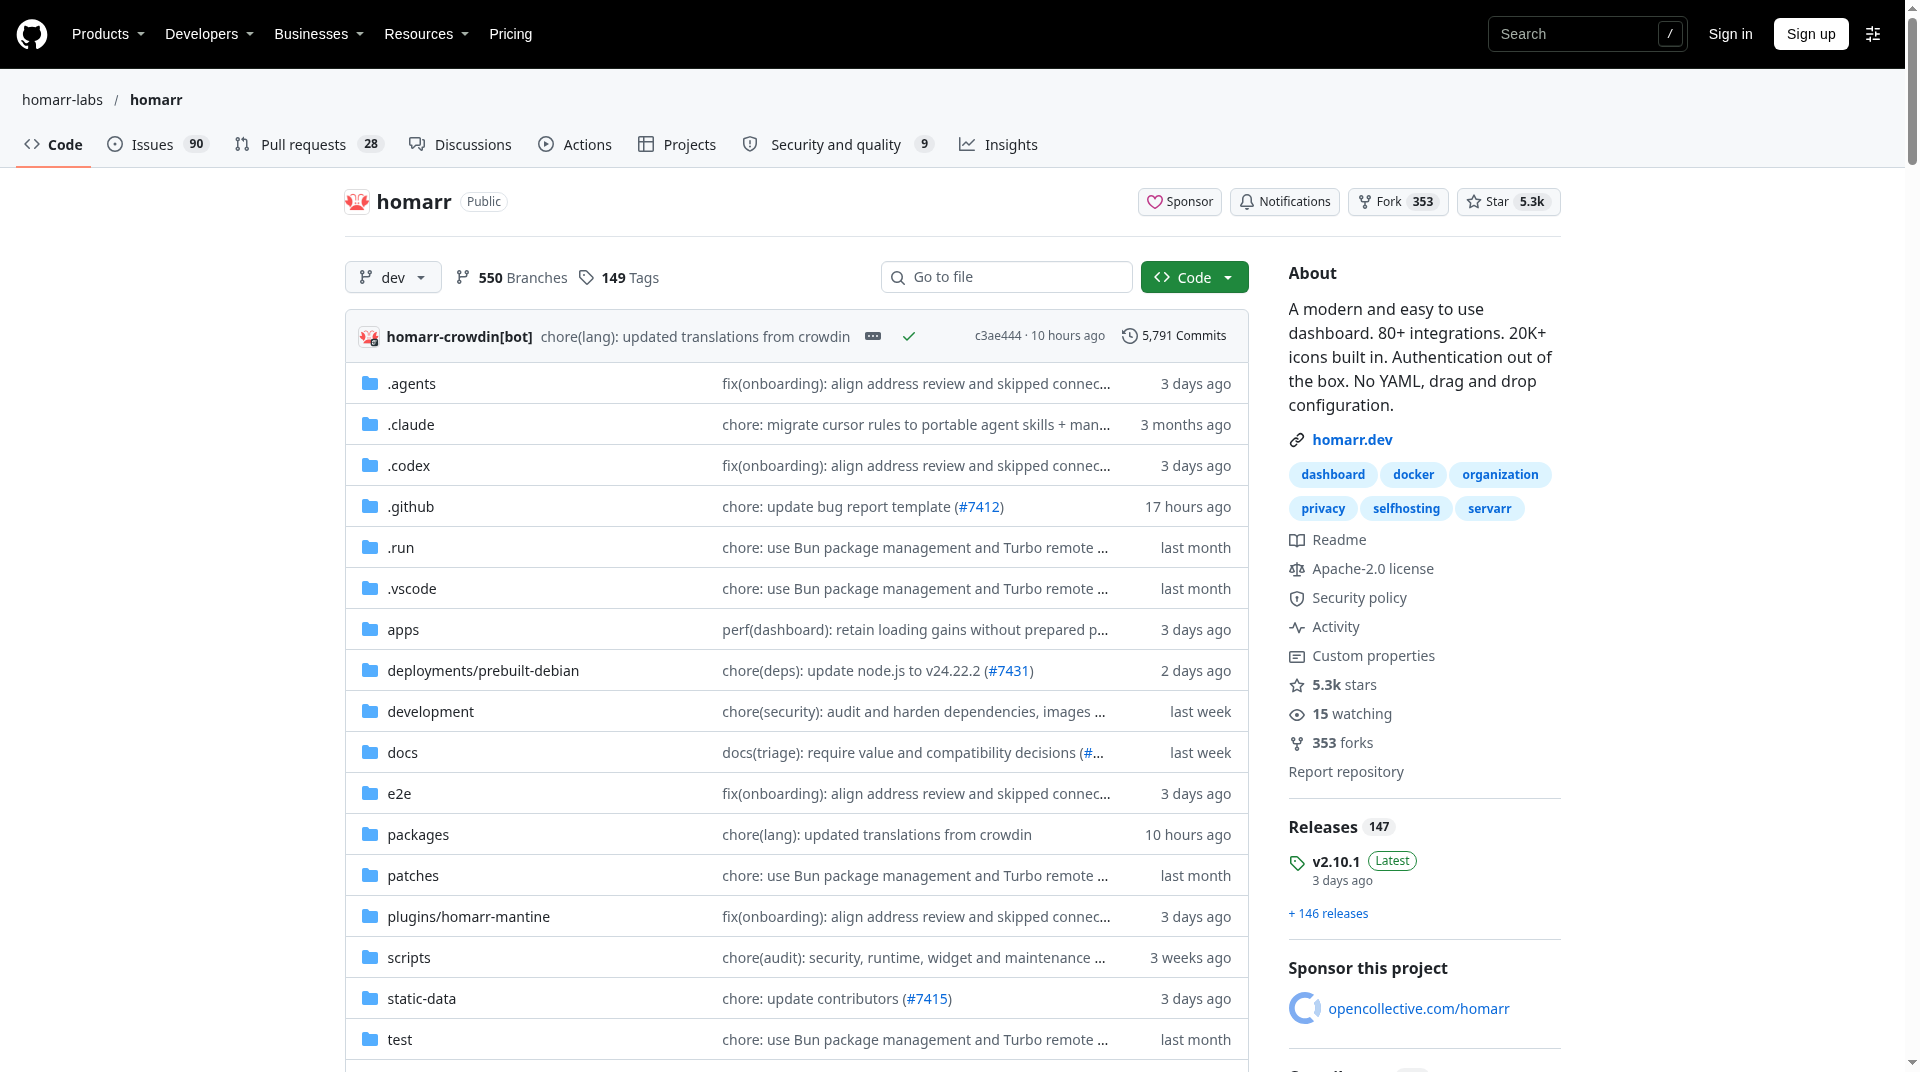
Homarr 是面向自托管场景的现代化主页/仪表盘:拖拽排版、内置大量图标、开箱鉴权,并提供 80+ 集成(Docker、媒体库、下载器等)。无需手写 YAML,适合把 NAS/家用服务器上的服务收拢成一块「控制台」。
项目信息
- 上游:https://github.com/homarr-labs/homarr
- 官网/文档:https://homarr.dev
- 协议:Apache-2.0
- 大致规模:5k+ Star(以 GitHub 为准)
适合谁
- 家里挂着一堆 Docker 服务,想要一个统一入口
- 想替代简易书签页/部分仪表盘方案,又不想维护一堆 YAML
- 需要基础账号鉴权,不想裸奔端口
快速部署(Docker Compose)
官方镜像:ghcr.io/homarr-labs/homarr:latest,默认端口 7575。
services:
  homarr:
    container_name: homarr
    image: ghcr.io/homarr-labs/homarr:latest
    restart: unless-stopped
    volumes:
      # 需要 Docker 集成时再挂;演示可先去掉
      # - /var/run/docker.sock:/var/run/docker.sock
      - ./homarr/appdata:/appdata
    environment:
      - SECRET_ENCRYPTION_KEY=请换成64位十六进制随机串
    ports:
      - '7575:7575'
生成密钥示例:
openssl rand -hex 32然后:
docker compose up -d浏览器打开 http://服务器IP:7575,按向导完成初始化。
端口说明:官方默认端口是 7575(上面 compose 已按 7575:7575 书写)。本文截图来自本地实机,当时 7575 已被其他进程占用,所以演示临时改听了别的端口。那只是本机避让,不是官方端口,请不要照着截图地址改端口;生产环境使用 7575,或由你自己在反向代理里映射。
安全提醒
- 不要把 7575 直接裸奔公网;建议反代 + HTTPS,或仅内网/VPN
SECRET_ENCRYPTION_KEY务必随机且保密,丢失可能导致已加密配置无法解密- 挂载
docker.sock等于给面板接近宿主机 Docker 的权限,公网环境务必慎用 - 使用强管理员密码,并按文档开启合适的认证方式
和常见方案怎么选
- 只要「服务入口 + 美化书签 + 轻集成」:Homarr 上手快
- 若重点是 Docker/Compose 运维面板,可对照站内 Arcane 一类方案
- 以官方文档与发行说明为准,升级前先备份
/appdata
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END


暂无评论内容